Ce skill transforme un coding agent en auditeur de sécurité en orchestrant un audit de dépôt en six phases, de la reconnaissance à la génération de rapports. Les constats sont structurés en données lisibles par machine et vérifiés indépendamment.
Chaque piste est soumise à un agent distinct chargé de tenter de la réfuter ; les résultats distinguent constats confirmés, pistes à valider et pistes rejetées. L’exécution de code cible exige un sandbox imposé par le système d’exploitation, sans réseau externe et avec des ressources limitées.
Les quatre en-têtes Fetch Metadata indiquent au serveur d’où vient une requête et comment sa réponse sera utilisée. Andrew Lock détaille Sec-Fetch-Site, Sec-Fetch-Mode, Sec-Fetch-Dest et Sec-Fetch-User pour aider à distinguer, par exemple, une navigation légitime d’une requête intersite suspecte.
Des exemples opposent le chargement d’une image depuis un CDN à un fetch() JavaScript. Ces signaux, que JavaScript ne peut pas modifier, peuvent alimenter une Resource Isolation Policy et ajouter une couche de défense contre les requêtes CSRF.
Cette première partie présente une architecture multi-tenant .NET à schéma partagé : EF Core filtre les lectures par tenant et SQL Server partitionne physiquement les lignes pour accélérer l’accès aux données. Le point essentiel : le partitionnement n’est pas une frontière de sécurité ; l’isolation repose sur le filtre global EF Core.
L’article détaille aussi la résolution du tenant par requête, l’attribution de son identifiant aux nouvelles lignes et l’ajout des partitions aux migrations avec du SQL brut. La clé primaire doit inclure GuildId, contrainte imposée par SQL Server pour partitionner un index unique.
Une faille RCE dans WordPress Core permet à un attaquant non authentifié d’exécuter du code pendant une mise à jour complète, si le répertoire temporaire est accessible depuis le Web. Wordfence indique avoir bloqué 62 969 tentatives en 24 heures ; le correctif est disponible dans la version 7.1.4.
Le risque tient à une course contre le nettoyage : les fichiers d’installation sont décompressés dans un chemin prévisible sous wp-content/upgrade, et des attaquants interrogent notamment setup-config.php pour tomber sur la fenêtre d’exposition, qui peut ne durer que quelques secondes. La faille concerne les versions 4.7 à 7.1.3.
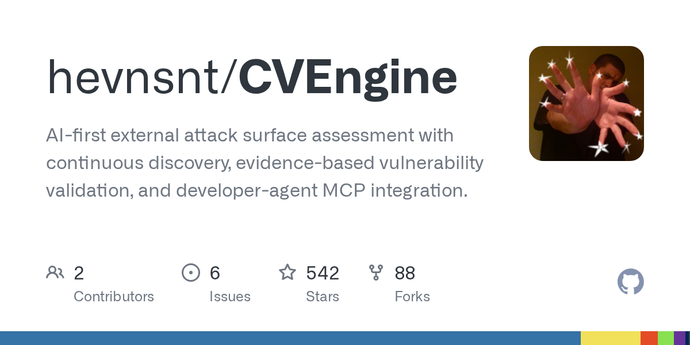
CVEngine regroupe dans une plateforme auto-hébergée la découverte continue d’actifs, les scans de vulnérabilités et le rapprochement avec les CVE exploitées. Le résultat vise à prioriser les failles réellement applicables, avec validation en lecture seule et éléments de preuve plutôt qu’une simple liste d’alertes.
La version 1.3 ajoute des Sentinels pour lancer les scans depuis des réseaux privés, ainsi qu’une intégration OpenVAS désactivée par défaut. Les résultats alimentent le même inventaire et les mêmes niveaux de sévérité ; l’outil expose aussi une API REST et une intégration MCP.
WebCheck rassemble dans une interface les informations qu’un domaine expose publiquement : DNS, certificats TLS, en-têtes HTTP, sous-domaines, technologies détectées et présence éventuelle sur des listes de menaces. L’outil propose 44 vérifications et peut aussi servir à examiner les redirections, les trackers ou la configuration e-mail.
L’analyse donne un point de départ pratique pour un contrôle de surface, sans remplacer un audit approfondi : certaines données, comme les vulnérabilités associées par Shodan, reposent sur des sources externes. Le projet est open source, peut être auto-hébergé et expose une API.
Cette spécification rassemble 178 sujets sur les responsabilités techniques d’un site : HTML, accessibilité, sécurité, performance, SEO, vie privée et résilience, entre autres. Chaque sujet explique son importance et sa mise en œuvre, avec des éléments classés comme requis, recommandés, facultatifs ou à éviter.
La checklist transforme ces critères en vérifications oui/non, ce qui aide à repérer les lacunes puis à les contrôler après correction. Fondée sur des sources primaires et indépendante des plateformes, la spécification est aussi consultable par les agents via un serveur MCP en lecture seule, sans authentification pour les outils de référence.
Des domaines expirés derrière d’anciens tags d’analyse ou de publicité ont été rachetés pour rediriger des visiteurs vers des contenus malveillants, dont les kits d’exploitation iOS Coruna et DarkSword. Report URI et iVerify décrivent une chaîne qui filtre les visiteurs et adapte sa charge à l’appareil ; les scanners de sécurité peuvent ne recevoir qu’une réponse vide.
Le cas rappelle qu’un script tiers oublié reste une dépendance active : son domaine peut changer de propriétaire sans modification du site. L’article recommande d’auditer les tags, de surveiller les scripts chargés et de contrôler leurs domaines via une Content Security Policy.
WebSub définit un protocole de notification entre éditeurs et abonnés : l’abonné découvre un hub, s’y inscrit avec une URL de callback, puis le hub lui transmet les mises à jour par HTTP. La spécification encadre la validation des abonnements, leur renouvellement et les tentatives de livraison, sans imposer le mécanisme par lequel l’éditeur avertit le hub.
La recommandation W3C mise à jour ajoute des mesures contre les attaques XSS lors de la vérification des abonnements. Elle précise aussi la signature HMAC des notifications : le document signale que SHA-1 reste courant pour la compatibilité, mais recommande au minimum SHA-256 lorsque la sécurité du transport TLS peut être compromise.
Une faille critique permet l’exécution de code à distance sans authentification dans certaines applications utilisant React Server Components. Elle concerne react-server-dom-webpack, react-server-dom-parcel et react-server-dom-turbopack dans les versions indiquées par l’avis, avec un score CVSS de 9,5.
Le scénario décrit reste rare : il nécessite des réponses transportant plusieurs tableaux typés et une valeur contrôlée par l’attaquant. Les applications React sans serveur ne sont pas concernées, pas plus que celles qui n’utilisent pas de framework, bundler ou plugin prenant en charge les Server Components. Les correctifs sont disponibles en 19.0.9, 19.1.10, 19.2.9 et 19.3.1 ; les déploiements concernés doivent être mis à jour immédiatement.
croc permet d’envoyer des fichiers ou du texte entre deux machines sans configuration réseau, avec chiffrement de bout en bout et sans compte utilisateur. L’outil fonctionne en ligne de commande ou via une interface web, génère un code à partager et prend en charge les transferts multi-fichiers, dossiers et la reprise. Il se distingue par sa simplicité d’usage, sa compatibilité multiplateforme et une UX souvent jugée plus aboutie que Magic Wormhole.
Next.js releases 16.3.8 and 15.5.27 to address several vulnerabilities, including image optimization SSRF and cache poisoning issues. The advisory identifies affected configurations to help teams prioritize the update.
Front-End Checklist organise plus de 350 règles en parcours de vérification pour l’accessibilité, le CSS, la performance, la sécurité, la vie privée et le SEO. Le site propose des listes guidées pour les lancements et les audits, et expose les mêmes standards aux agents via MCP pour structurer les revues de code.
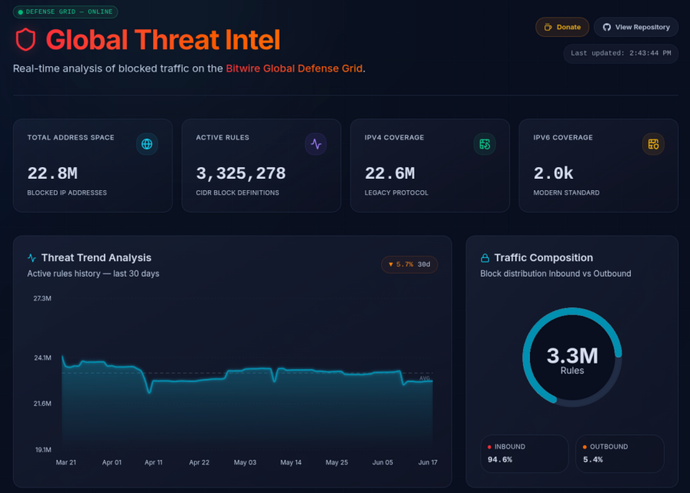
Ce dépôt maintient des listes d’adresses IP considérées comme malveillantes, mises à jour automatiquement toutes les deux heures. Il fournit aussi des statistiques et des exclusions pour des résolveurs DNS publics majeurs, afin de limiter le risque de bloquer des services légitimes lorsqu’on exploite ces listes.
Croc transfère directement des fichiers entre ordinateurs à partir d’un code partagé et d’un relais chiffré. Le projet fournit des binaires et une interface web pour éviter de configurer manuellement un serveur de transfert.
Cette fiche Can I Use récapitule la prise en charge navigateur de Clear-Site-Data, un en-tête qui demande au navigateur d’effacer certaines données du site. Elle permet de vérifier la compatibilité avant de l’utiliser dans un parcours de déconnexion ou de sécurité.
Monty est un bac à sable Python écrit en Rust pour exécuter du code produit par des modèles. Le dépôt met l’accent sur une exécution contrôlée et expose un runtime pensé pour les agents.
Infisical organise les secrets et configurations d’application entre environnements. Versioning et rotation font partie des mécanismes proposés pour maîtriser leur cycle de vie.
Bastillion ouvre des sessions SSH depuis le navigateur et gère la distribution des clés sur les hôtes enregistrés. Il propose une interface commune pour les accès et leur rotation.
SafeLine filtre et surveille le trafic HTTP devant les applications web. Le dépôt présente son rôle de reverse proxy et les familles d’attaques ciblées par les protections proposées.